- La transformación con IA rara vez fracasa por un modelo demasiado débil, sino porque la empresa no tiene reglas claras sobre los datos, los riesgos y el control en producción.
- Implante un marco de IA responsable en tres pasos: audite el uso actual de la IA, defina límites claros para los datos (verde/amarillo/rojo) y centralice el acceso mediante herramientas aprobadas.
- Centralice el acceso a la IA mediante herramientas empresariales aprobadas, API privadas, Azure AI, AWS Bedrock o pasarelas seguras similares para mantener el control sobre los prompts, los registros y los resultados.
Las iniciativas de IA empresarial suelen empezar con un fuerte respaldo de la dirección y unos primeros pilotos de prueba de concepto que parecen mágicos. Los equipos celebran esos primeros éxitos en entornos de preproducción, a menudo convencidos de que solo les faltan unas semanas para pasar a producción. Sin embargo, unos meses después, esos pilotos están completamente bloqueados. Se quedan en los entornos de desarrollo y no logran llegar a producción.
La causa de fondo rara vez es un código defectuoso, una infraestructura inadecuada o un procesamiento deficiente de los tokens. En muchos casos, el despliegue se atasca porque el equipo de ingeniería y la dirección no disponen del marco necesario para gestionar la solución frente a un tráfico real.
La dura realidad es que la transformación con IA es, muy a menudo, un problema de gobernanza y no de tecnología. Su verdadera ventaja competitiva reside en el control. El éxito depende de cómo gestione su sistema de forma segura los datos, la privacidad y el cumplimiento normativo. Si escala su IA sin salvaguardas estrictas, solo estará amplificando su riesgo legal.
En este artículo abordamos el papel de la gobernanza de la IA y compartimos nuestras recomendaciones, basadas en nuestra experiencia práctica, para mantener el control de su transformación con IA.
La transformación con IA no es un problema tecnológico
Hace cinco años, el desarrollo de IA estaba reservado a una élite de ingenieros. Se necesitaba un gran equipo de científicos de datos altamente cualificados, una infraestructura de servidores a medida y un presupuesto de investigación considerable. Esta elevada barrera de entrada mantenía a la mayoría de las empresas fuera del mercado.
Esa barrera ha desaparecido. Hoy, un solo desarrollador puede conectarse a una API avanzada en cuestión de minutos. Puede descargar gratis un modelo de código abierto de primer nivel y ejecutarlo en local.
Al desaparecer la fricción técnica, el cuello de botella se ha desplazado. El principal desafío ya no está fuera de su empresa. La cuestión técnica se ha convertido en una auténtica crisis de gestión. Los datos muestran que, aunque las organizaciones modernizan rápidamente sus pipelines de datos, su marco estructural no logra seguir el ritmo. Según un estudio de McKinsey & Company, la puntuación media de madurez en IA responsable (RAI) pasó de 2,0 en 2025 a 2,3 en 2026.
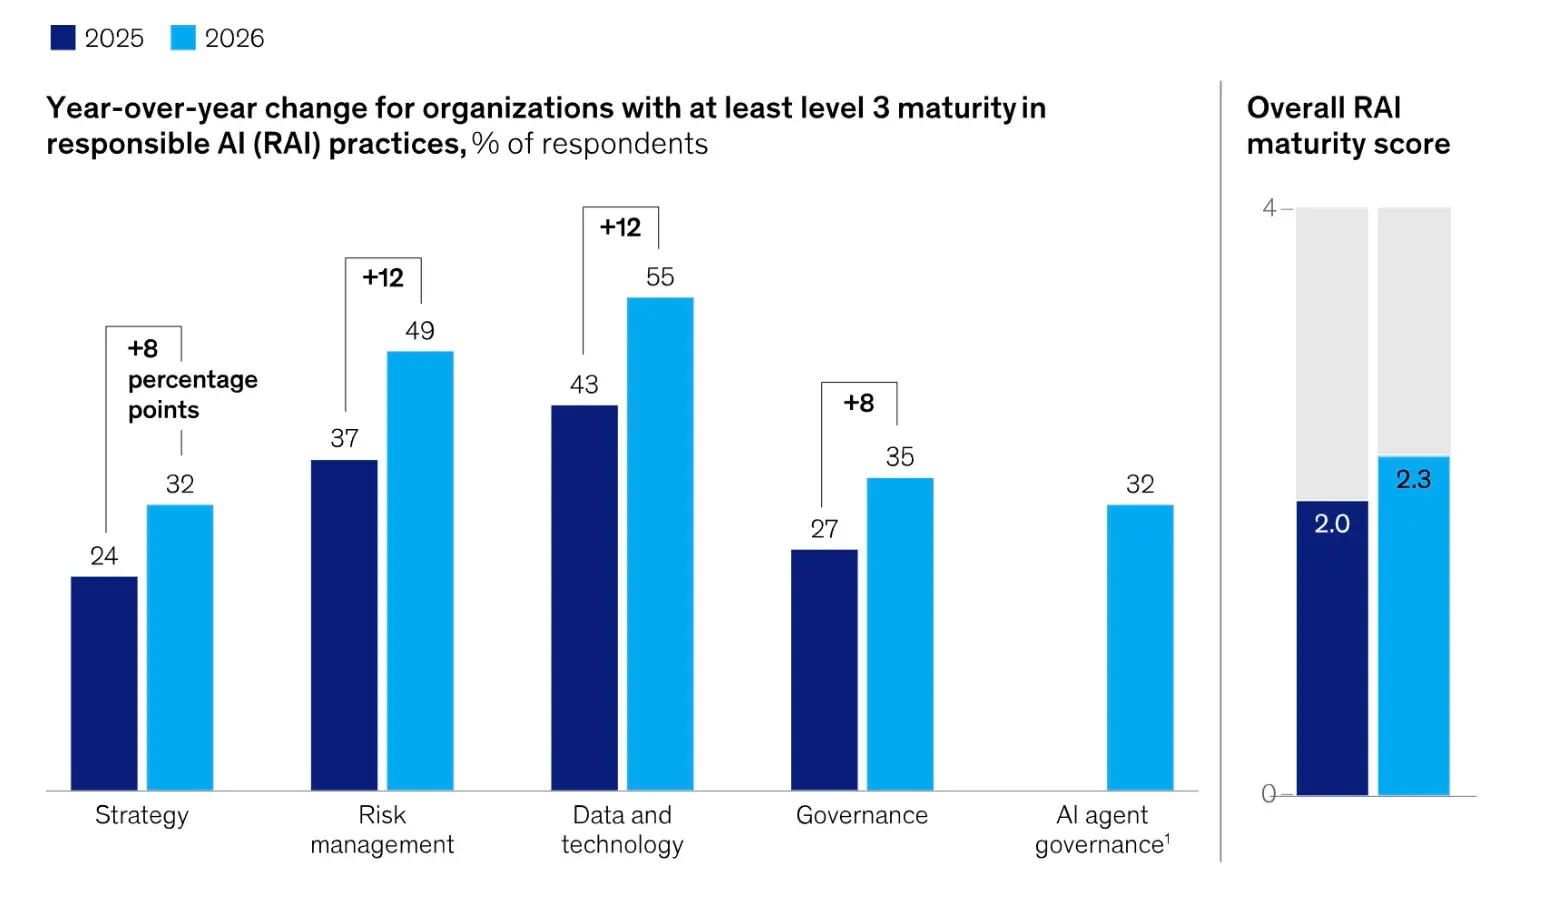
El 55 % de las organizaciones ha alcanzado un alto nivel de madurez en sus prácticas de datos y tecnología. En cambio, solo el 35 % ha alcanzado una madurez equivalente en gobernanza básica. Es precisamente esta asimetría operativa la que explica por qué las funcionalidades empresariales se atascan justo antes de su puesta en producción.
Vemos que nuestros clientes suelen hacer la pregunta equivocada. Quieren saber: «¿Es posible desarrollar esta funcionalidad de IA?». La respuesta siempre es sí. La tecnología lo permite. Pero cuando planifica nuevas funcionalidades de IA, debe tener en cuenta los riesgos operativos ocultos. Antes de poner cualquier modelo en producción, debe responder a tres preguntas concretas.
¿Adónde van los datos de nuestra empresa cuando un empleado utiliza esta herramienta? Si sus desarrolladores envían solicitudes no supervisadas a endpoints de terceros, su código propietario y los datos de sus clientes acaban en registros externos. Está alimentando modelos ajenos con su propia propiedad intelectual.
¿Quién es legalmente responsable cuando la IA da un mal consejo a un cliente? Los modelos pueden alucinar bajo presión. Interpretan mal textos complejos y pueden inventar estadísticas falsas. Si un cliente emprende acciones legales por un resultado automatizado erróneo, la responsabilidad recae por completo en su empresa, no en el proveedor del modelo.
¿Cómo hacer seguimiento y justificar el aumento de los costes en la nube? Los tokens parecen baratos hasta que se enfrenta a un tráfico de producción real. Sin una limitación de tasa explícita ni almacenamiento en caché de las solicitudes, un pico de uso inesperado puede agotar su presupuesto mensual de infraestructura en un fin de semana.
¿Qué significa en la práctica la gobernanza de la IA?
Muchos directivos consideran la gobernanza de la IA un freno burocrático que paraliza el desarrollo y ahoga la innovación. Sin embargo, esta visión es errónea.
Piense en la gobernanza como en los frenos de un deportivo de alto rendimiento. Los ingenieros no montan frenos potentes para que el vehículo vaya más despacio. Los instalan para que el piloto pueda tomar curvas cerradas sin perder el control. Si construye un coche con un motor potentísimo pero sin frenos, lo destrozará en la primera vuelta.
La gobernanza de la IA actúa como el sistema de frenado de su infraestructura. Aporta el control estructural que su equipo necesita para acelerar con seguridad. Para las organizaciones presentes en el mercado europeo, la gobernanza de la IA también se convierte en una obligación regulatoria con la Ley de IA de la UE. Este reglamento impone obligaciones de gestión de riesgos, transparencia, supervisión humana y documentación según el nivel de riesgo del sistema de IA.
Esto es lo que puede lograr con los enfoques adecuados de gobernanza de la IA.
Visibilidad operativa
No se puede gestionar un sistema que no se ve. Es muy posible que, en este mismo momento, sus empleados estén copiando archivos sensibles de la empresa y tablas de clientes en herramientas de IA públicas y gratuitas. Según el informe de KnowBe4, alrededor del 51 % de los empleados utiliza aplicaciones o herramientas de IA no aprobadas, al margen de las políticas internas. Esta «IA en la sombra» crea de inmediato brechas de seguridad.
La visibilidad pasa por implantar un sistema de control centralizado. Debe inventariar cada endpoint de IA externo que se utiliza, supervisar qué servicios lo consultan y controlar con precisión qué datos salen de la red de su empresa.
Cumplimiento normativo y seguridad
Los modelos funcionan bien en entornos de preproducción controlados, pero con frecuencia se degradan ante el tráfico real. La seguridad exige implantar controles automatizados a nivel de infraestructura que validen las respuestas del modelo antes de que lleguen al usuario final.
Su sistema debe comprobar sistemáticamente que las respuestas automatizadas cumplen la normativa sectorial, las reglas internas de protección de datos y la legislación sobre derechos de autor. Si un modelo alucina una afirmación errónea, su capa de seguridad debe bloquear automáticamente la respuesta.
Control financiero
La tarificación por token parece ventajosa cuando cinco personas prueban su herramienta de IA. Pero en cuanto la utilizan miles de clientes, se vuelve extremadamente cara. Sin salvaguardas técnicas, sus costes de API aumentan de forma lineal con el tráfico.
Para planificar y controlar mejor su presupuesto a largo plazo, consulte nuestra guía detallada sobre el coste del desarrollo de IA.
Un pico de uso imprevisto o un bucle de solicitudes no supervisado puede consumir en un solo fin de semana todo su presupuesto de computación en la nube. La gobernanza financiera implica establecer limitaciones de tasa estrictas y almacenamiento en caché de las solicitudes para que sus costes mensuales sean perfectamente predecibles.
Los riesgos de una transformación con IA sin control
Cuando despliega modelos sin límites a nivel de infraestructura, crea de inmediato vulnerabilidades operativas. Una verdadera transformación con IA exige un control sistemático de sus pipelines de datos. Sin él, se expone a tres amenazas estructurales bien diferenciadas.
La deriva silenciosa de los modelos
Los modelos se degradan en producción a medida que evolucionan el comportamiento real de los usuarios y los patrones de los datos. Un software tradicional devuelve un código de error estándar o hace caer sus servidores. Con un modelo de IA, la situación es distinta: sigue funcionando sin problemas aparentes mientras produce resultados cada vez más inexactos o irrelevantes.
Un estudio de 2025 sobre la degradación de los sistemas de IA concluye que la pérdida de rendimiento es un desafío inherente a los despliegues de IA a largo plazo. Afecta tanto a los modelos clásicos de machine learning como a los grandes modelos de lenguaje modernos.
Sin supervisión en tiempo real, este fenómeno pasa totalmente desapercibido. Su equipo de ingeniería solo descubre el fallo cuando sus principales métricas de usuario se desploman. Por eso, la supervisión continua, la detección de deriva y la actualización periódica de los modelos son esenciales.
Los fallos en cascada de los sistemas multiagente
Los sistemas empresariales modernos se apoyan en varios agentes de IA interconectados para ejecutar flujos de trabajo complejos. En esta configuración, un modelo transmite su salida de texto como entrada técnica directa al siguiente microservicio.
Si el primer modelo comete un pequeño error de formato o un error lógico sutil, este se amplifica exponencialmente a lo largo del pipeline. Toda la cadena de agentes puede entonces entrar en bucles infinitos o corromper sus bases de datos, disparando su factura de tokens y provocando la caída de sus aplicaciones críticas.
Los riesgos legales y de reputación
Cuando un agente de IA que atiende a clientes alucina precios falsos o divulga los datos personales de un usuario, las consecuencias legales repercuten directamente en su balance. El proveedor externo del modelo no comparte su responsabilidad. Sus condiciones de licencia empresarial lo protegen por completo de sus litigios con sus clientes finales.
Como muestra el estudio de McKinsey & Company, las preocupaciones relacionadas con la seguridad y los riesgos, así como la incertidumbre regulatoria y las carencias tecnológicas, figuran entre los principales obstáculos para escalar la IA agéntica.
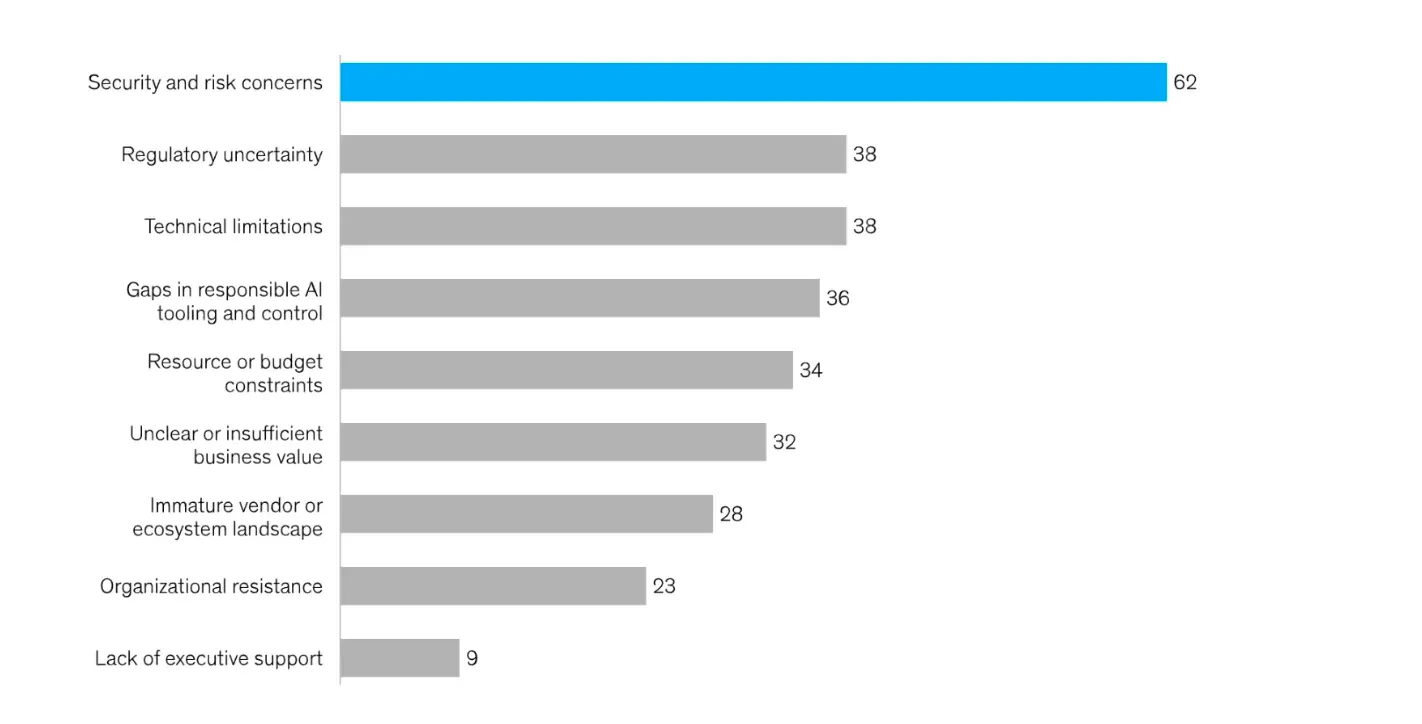
Su empresa sigue siendo legal y financieramente responsable de cada respuesta generada y de cada incumplimiento normativo. Para controlar esta exposición, debe implantar marcos estrictos de IA responsable. Estas salvaguardas técnicas actúan como filtros de cumplimiento automatizados: interceptan y rechazan las respuestas inseguras antes de que lleguen a los usuarios finales.
Cómo implantar un marco de IA responsable
Implantar salvaguardas concretas no requiere seis meses de investigación ni código nuevo. Los equipos pueden proteger sus flujos de trabajo de inmediato, sin sacrificar su velocidad de desarrollo.
Paso 1. Realice una auditoría de la IA
Los empleados suelen utilizar herramientas de IA no aprobadas para redactar correos electrónicos o planificar sus tareas. Las prohibiciones estrictas fracasan, porque los empleados simplemente ocultan su uso. En su lugar, analice las herramientas que utilizan los equipos para entender sus verdaderas necesidades operativas.
Lance una encuesta breve y anónima en la que pregunte a los equipos qué herramientas de IA utilizan para facilitarse el trabajo, qué datos introducen en ellas y qué carencias cubren.
Comprender la situación actual le permite ver con precisión dónde están las necesidades operativas para proteger esos flujos de trabajo en primer lugar.
Paso 2. Establezca límites claros
Las complejas políticas de cumplimiento de 50 páginas rara vez se leen. Para que la gobernanza de los datos se aplique, necesita un sistema sencillo que todos puedan recordar desde su incorporación. Implante un sistema de clasificación de datos tipo semáforo.
La categoría verde abarca los contenidos de marketing públicos, la documentación de código abierto o los estudios sectoriales generales. Los empleados pueden utilizarlos libremente en cualquier LLM público.
La categoría amarilla incluye las notas internas, los comentarios de clientes anonimizados o las métricas operativas. Estos datos solo pueden utilizarse en herramientas validadas por la empresa que garanticen la confidencialidad de los datos.
La categoría roja agrupa el código fuente propietario, los datos de salud de clientes o pacientes, los datos financieros y los datos de carácter personal (PII). Estos datos nunca deben pasar por un modelo comercial público.
Paso 3. Centralice el punto de acceso
Si se limita a prohibir las herramientas de IA públicas sin ofrecer una alternativa viable, los empleados acabarán inevitablemente utilizando sus cuentas personales en sus propios dispositivos. En lugar de bloquear el acceso, es mucho más sensato ofrecer una opción mejor.
Ponga a disposición una pasarela centralizada y aprobada por la empresa. Puede consistir en pasar a las versiones empresariales de los principales LLM o en implantar un sencillo portal web interno basado en una API privada.
Así elimina cualquier incentivo para saltarse las reglas. Los empleados obtienen el aumento de productividad que buscan y usted conserva el control necesario sobre sus datos.
Estos tres pasos no introducen ningún obstáculo que pueda frenar su transformación con IA. Al contrario: le permiten construir unas bases sólidas, capaces de evolucionar al ritmo de la tecnología.
Una transformación con IA segura: el enfoque de Akveo
En Akveo estamos convencidos de que afrontar el reto de la gobernanza de la IA pasa por implantar en su sistema capas de contención de datos claramente definidas. Desplegamos una estrategia de arquitectura en varios niveles para garantizar que los datos de la empresa permanezcan por completo dentro de perímetros seguros.
Aislamiento estándar mediante API
Por defecto, nos apoyamos en proveedores de modelos como Anthropic u OpenAI. Estas plataformas aplican políticas estrictas de no conservación de datos (Zero Data Retention, ZDR) y de no utilización para el entrenamiento. Los datos de su empresa nunca se utilizan para entrenar modelos públicos. Este es el nivel básico para desplegar funcionalidades con seguridad.
Separación a nivel de infraestructura
Para las organizaciones sujetas a normas estrictas de residencia de datos, hacemos pasar los mismos modelos por AWS Bedrock o Microsoft Azure AI. No se trata de un simple proxy: AWS y Microsoft alojan físicamente copias independientes de los modelos en su propia infraestructura de servidores aislada.
Cuando Claude se ejecuta a través de Bedrock, Anthropic no tiene ningún acceso a sus prompts, registros ni resultados. Los datos nunca salen de su perímetro de nube existente y se rigen íntegramente por sus acuerdos de cumplimiento en la nube actuales. Desplegamos esta arquitectura para clientes que implementan IA en servicios financieros, salud y el sector jurídico.
Despliegues autoalojados
Cuando una organización prohíbe cualquier conexión de red externa, los modelos autoalojados siguen siendo una opción. Sin embargo, no la proponemos como solución principal. Las instalaciones locales pueden ofrecer un rendimiento menor y aumentar los costes de infraestructura. Por eso es esencial evaluar con cuidado la viabilidad de esta opción antes de elegirla.
Conclusión
La implementación de la IA fracasa cuando los equipos de ingeniería tratan los modelos de IA generativa como simples bloques de código tradicionales. Los modelos son intrínsecamente inestables. La gobernanza proporciona la telemetría técnica precisa necesaria para detectar la deriva de los modelos y frenar el consumo de tokens antes de que afecte a su balance.
Para pasar de scripts de prueba impredecibles a una producción estable, necesita unas bases sólidas. En Akveo construimos perímetros de datos seguros que protegen sus datos propietarios a la vez que aumentan la capacidad de su software. Y siempre estamos dispuestos a acompañar el crecimiento de su empresa.
Preguntas frecuentes
¿Qué es la transformación con IA?
La transformación con IA es el proceso estratégico de integrar la inteligencia artificial en todos los niveles de una organización. Cambia la forma en que una empresa funciona, toma decisiones y crea valor para sus clientes. Al rediseñar sus flujos de trabajo y mejorar las competencias de sus equipos, las empresas convierten sus datos en una ventaja competitiva central para un crecimiento sostenible.
¿Qué es la gobernanza de la IA?
La gobernanza de la IA designa el conjunto de reglas y prácticas que garantizan que una organización utiliza la inteligencia artificial de forma segura y responsable. Supone definir salvaguardas claras en materia de privacidad de los datos y cumplimiento normativo. Gracias a la gestión de riesgos y a la transparencia, las empresas se ganan la confianza de los usuarios y evitan problemas legales y operativos.
¿Cuáles son los principales riesgos de escalar la IA sin salvaguardas a nivel de infraestructura?
La falta de control provoca fugas de datos invisibles cuando los empleados copian archivos internos o datos de clientes en herramientas públicas no aprobadas. Esta situación también aumenta el riesgo de deriva silenciosa de los modelos: estos pueden producir resultados cada vez menos precisos con el tiempo sin llegar a generar nunca un error tradicional. Por último, provoca fallos en cascada en los sistemas multiagente. Incluso pequeños errores de formato o de lógica entre microservicios conectados pueden corromper bases de datos y disparar la factura de la nube.