- AI-transformatie mislukt zelden door een te zwak model, maar doordat het bedrijf geen duidelijke regels heeft voor data, risico's en controle in productie.
- Voer in drie stappen een framework voor verantwoorde AI in: breng het huidige AI-gebruik in kaart, stel duidelijke grenzen voor data (groen/geel/rood) en centraliseer de toegang via goedgekeurde tools.
- Centraliseer de toegang tot AI via goedgekeurde zakelijke tools, private API's, Azure AI, AWS Bedrock of vergelijkbare beveiligde gateways om controle te houden over prompts, logs en output.
AI-initiatieven in het bedrijfsleven beginnen vaak met stevige steun van het management en eerste proof-of-conceptpilots die als magie aanvoelen. Teams vieren die eerste successen in stagingomgevingen, vaak in de overtuiging dat ze nog maar een paar weken van productie verwijderd zijn. Maar een paar maanden later zitten diezelfde pilots volledig vast. Ze blijven hangen in ontwikkelomgevingen en halen de productie niet.
De onderliggende oorzaak is zelden slechte code, ontoereikende infrastructuur of gebrekkige tokenverwerking. Vaak loopt de uitrol vast omdat engineering en management niet over het kader beschikken om de oplossing onder echt verkeer te beheren.
De harde realiteit is dat AI-transformatie heel vaak een governanceprobleem is, geen technologieprobleem. Uw echte concurrentievoordeel ligt in controle. Succes hangt af van hoe veilig uw systeem omgaat met data, privacy en compliance. Schaalt u uw AI op zonder strikte vangrails, dan vergroot u alleen uw juridische risico.
In dit artikel bespreken we de rol van AI-governance en delen we onze aanbevelingen, gebaseerd op praktijkervaring, om grip te houden op uw AI-transformatie.
AI-transformatie is geen technologieprobleem
Vijf jaar geleden was AI-ontwikkeling voorbehouden aan een elite van engineers. U had een groot team hooggekwalificeerde datawetenschappers nodig, een serverinfrastructuur op maat en een flink onderzoeksbudget. Die hoge drempel hield de meeste bedrijven buiten de markt.
Die drempel is verdwenen. Vandaag kan één ontwikkelaar binnen enkele minuten verbinding maken met een geavanceerde API. Hij kan gratis een toonaangevend open-sourcemodel downloaden en lokaal draaien.
Nu de technische frictie is verdwenen, is het knelpunt verschoven. De grootste uitdaging ligt niet langer buiten uw bedrijf. De technische vraag is uitgegroeid tot een echte managementcrisis. Data laten zien dat organisaties hun datapipelines weliswaar snel moderniseren, maar dat hun structurele kader dat tempo niet bijhoudt. Volgens onderzoek van McKinsey & Company steeg de gemiddelde volwassenheidsscore voor verantwoorde AI (RAI) van 2,0 in 2025 naar 2,3 in 2026.
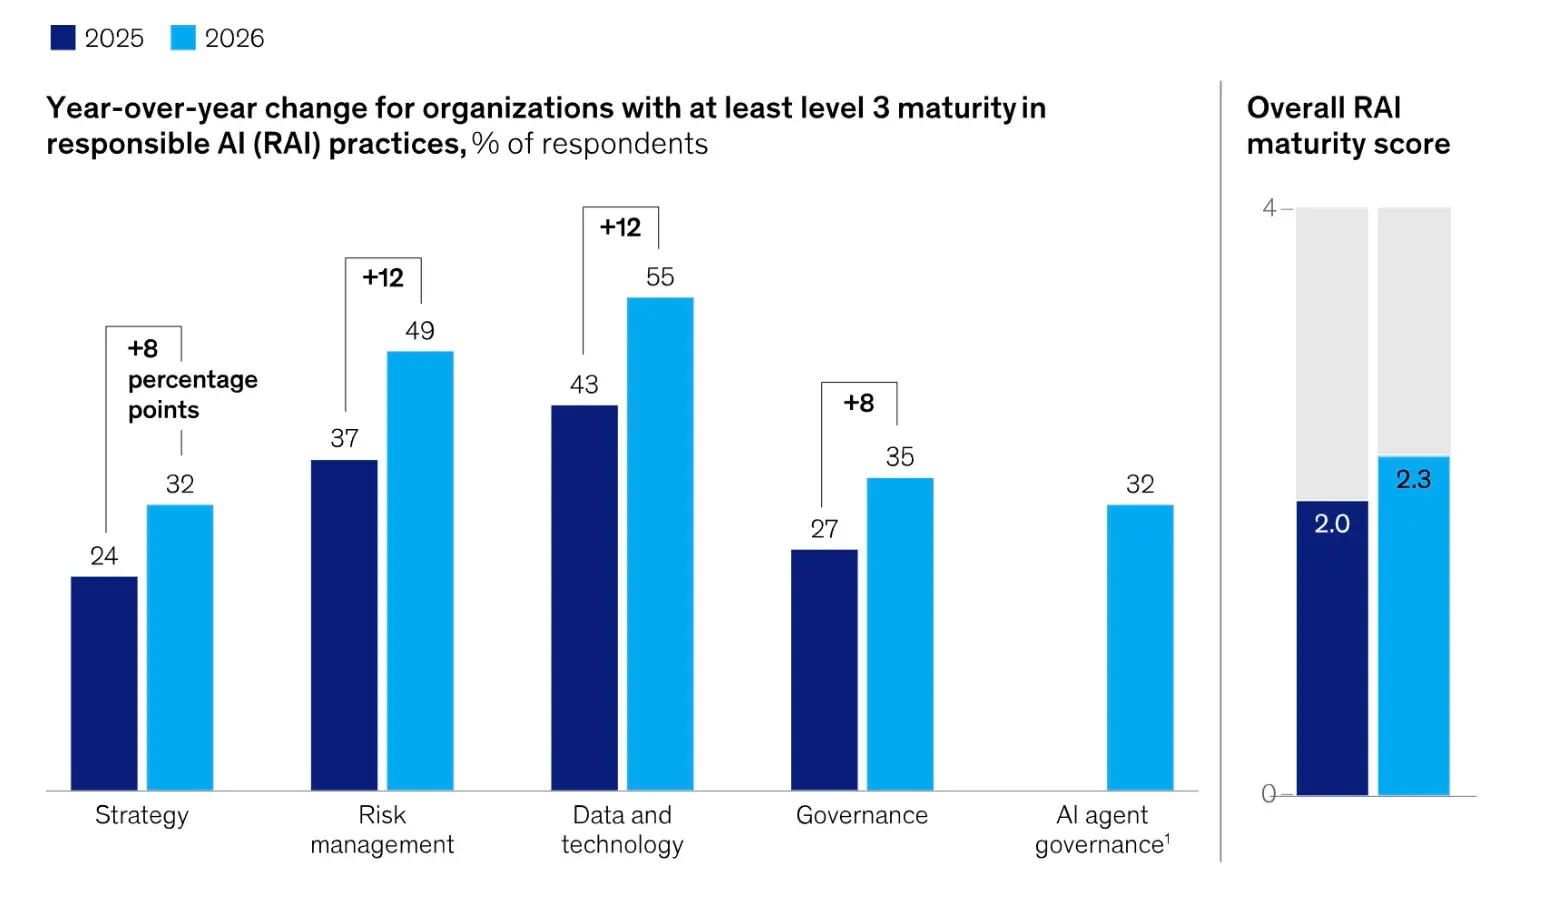
55% van de organisaties heeft een hoog volwassenheidsniveau bereikt in hun data- en technologiepraktijken. Slechts 35% heeft een vergelijkbare volwassenheid bereikt in basale governance. Juist deze operationele asymmetrie verklaart waarom zakelijke functionaliteit vlak voor de livegang vastloopt.
We zien dat klanten vaak de verkeerde vraag stellen. Ze willen weten: "Is het mogelijk deze AI-functie te bouwen?" Het antwoord is altijd ja. De technologie maakt het mogelijk. Maar wanneer u nieuwe AI-functies plant, moet u rekening houden met verborgen operationele risico's. Voordat u een model in productie neemt, moet u drie concrete vragen beantwoorden.
Waar gaan de data van ons bedrijf naartoe wanneer een medewerker deze tool gebruikt? Als uw ontwikkelaars ongecontroleerde verzoeken naar endpoints van derden sturen, belanden uw eigen code en klantgegevens in externe logs. U voedt dan andermans modellen met uw eigen intellectueel eigendom.
Wie is juridisch aansprakelijk als de AI een klant verkeerd advies geeft? Modellen kunnen onder druk hallucineren. Ze interpreteren complexe teksten verkeerd en kunnen valse statistieken verzinnen. Als een klant juridische stappen onderneemt vanwege een foutieve geautomatiseerde output, ligt de aansprakelijkheid volledig bij uw bedrijf, niet bij de modelleverancier.
Hoe volgt en verantwoordt u stijgende cloudkosten? Tokens lijken goedkoop tot u met echt productieverkeer te maken krijgt. Zonder expliciete rate limiting en caching van verzoeken kan een onverwachte gebruikspiek uw maandelijkse infrastructuurbudget in één weekend opsouperen.
Wat betekent AI-governance in de praktijk?
Veel bestuurders zien AI-governance als een bureaucratische rem die ontwikkeling vertraagt en innovatie smoort. Die opvatting klopt echter niet.
Zie governance als de remmen van een krachtige sportwagen. Engineers monteren geen krachtige remmen om de auto langzamer te laten rijden. Ze bouwen ze in zodat de coureur scherpe bochten kan nemen zonder de controle te verliezen. Bouwt u een auto met een enorm krachtige motor maar zonder remmen, dan crasht u in de eerste ronde.
AI-governance fungeert als het remsysteem van uw infrastructuur. Het geeft uw team de structurele controle die nodig is om veilig te versnellen. Voor organisaties die actief zijn op de Europese markt wordt AI-governance met de EU AI Act bovendien een wettelijke verplichting. Deze verordening legt verplichtingen op voor risicobeheer, transparantie, menselijk toezicht en documentatie, afhankelijk van het risiconiveau van het AI-systeem.
Dit kunt u bereiken met de juiste aanpak van AI-governance.
Operationeel inzicht
U kunt geen systeem beheren dat u niet ziet. Het is heel goed mogelijk dat uw medewerkers op dit moment gevoelige bedrijfsbestanden en klanttabellen kopiëren naar openbare, gratis AI-tools. Volgens het rapport van KnowBe4 gebruikt ongeveer 51% van de medewerkers niet-goedgekeurde AI-apps of -tools, buiten het interne beleid om. Deze "schaduw-AI" creëert direct beveiligingslekken.
Inzicht begint met een centraal controlesysteem. U moet elk extern AI-endpoint dat wordt gebruikt inventariseren, monitoren welke diensten het aanroepen en precies bijhouden welke data het bedrijfsnetwerk verlaten.
Compliance en beveiliging
Modellen presteren goed in gecontroleerde stagingomgevingen, maar gaan onder echt verkeer vaak achteruit. Beveiliging vraagt om geautomatiseerde controles op infrastructuurniveau die de antwoorden van het model valideren voordat ze de eindgebruiker bereiken.
Uw systeem moet stelselmatig controleren of geautomatiseerde antwoorden voldoen aan sectorregels, interne privacyregels en auteursrecht. Hallucineert een model een onjuiste bewering, dan moet uw beveiligingslaag het antwoord automatisch blokkeren.
Financiële controle
Prijzen per token lijken voordelig wanneer vijf mensen uw AI-tool testen. Maar zodra duizenden klanten hem gebruiken, wordt het extreem duur. Zonder technische vangrails stijgen uw API-kosten lineair met het verkeer.
Wilt u uw budget op lange termijn beter plannen en beheersen? Lees dan onze uitgebreide gids over de kosten van AI-ontwikkeling.
Een onvoorziene gebruikspiek of een ongecontroleerde lus van verzoeken kan in één weekend uw volledige cloudbudget opmaken. Financiële governance betekent strikte rate limiting en caching van verzoeken invoeren, zodat uw maandelijkse kosten volledig voorspelbaar zijn.
De risico's van een ongecontroleerde AI-transformatie
Wanneer u modellen uitrolt zonder grenzen op infrastructuurniveau, creëert u direct operationele kwetsbaarheden. Een echte AI-transformatie vraagt om stelselmatige controle over uw datapipelines. Zonder die controle stelt u zich bloot aan drie duidelijk te onderscheiden structurele bedreigingen.
Onopgemerkte modeldrift
Modellen gaan in productie achteruit naarmate het echte gebruikersgedrag en de datapatronen veranderen. Traditionele software geeft een standaardfoutcode of laat uw servers crashen. Bij een AI-model ligt dat anders: het blijft schijnbaar probleemloos draaien, terwijl het steeds onnauwkeurigere of irrelevantere resultaten oplevert.
Een onderzoek uit 2025 naar de degradatie van AI-systemen concludeert dat prestatieverlies een inherente uitdaging is bij AI-implementaties op lange termijn. Het treft zowel klassieke machinelearningmodellen als moderne grote taalmodellen.
Zonder realtime monitoring blijft dit verschijnsel volledig onopgemerkt. Uw engineeringteam ontdekt de fout pas wanneer uw belangrijkste gebruikersmetrics instorten. Daarom zijn continue monitoring, driftdetectie en het regelmatig bijwerken van modellen essentieel.
Kettingreacties in multi-agentsystemen
Moderne bedrijfssystemen gebruiken meerdere onderling verbonden AI-agents om complexe workflows uit te voeren. In deze opzet geeft het ene model zijn tekstoutput direct als technische input door aan de volgende microservice.
Maakt het eerste model een kleine opmaakfout of een subtiele logische fout, dan wordt die exponentieel versterkt in de pipeline. De hele keten van agents kan dan in oneindige lussen belanden of uw databases corrumperen, waardoor uw tokenrekening explodeert en uw kritieke applicaties uitvallen.
Juridische en reputatierisico's
Wanneer een klantgerichte AI-agent verkeerde prijzen hallucineert of persoonsgegevens van een gebruiker prijsgeeft, raken de juridische gevolgen direct uw balans. De externe modelleverancier deelt uw aansprakelijkheid niet. Zijn zakelijke licentievoorwaarden beschermen hem volledig tegen uw geschillen met uw eindklanten.
Zoals het onderzoek van McKinsey & Company laat zien, behoren zorgen over beveiliging en risico's, onzekerheid over regelgeving en technologische tekortkomingen tot de grootste obstakels bij het opschalen van agentische AI.
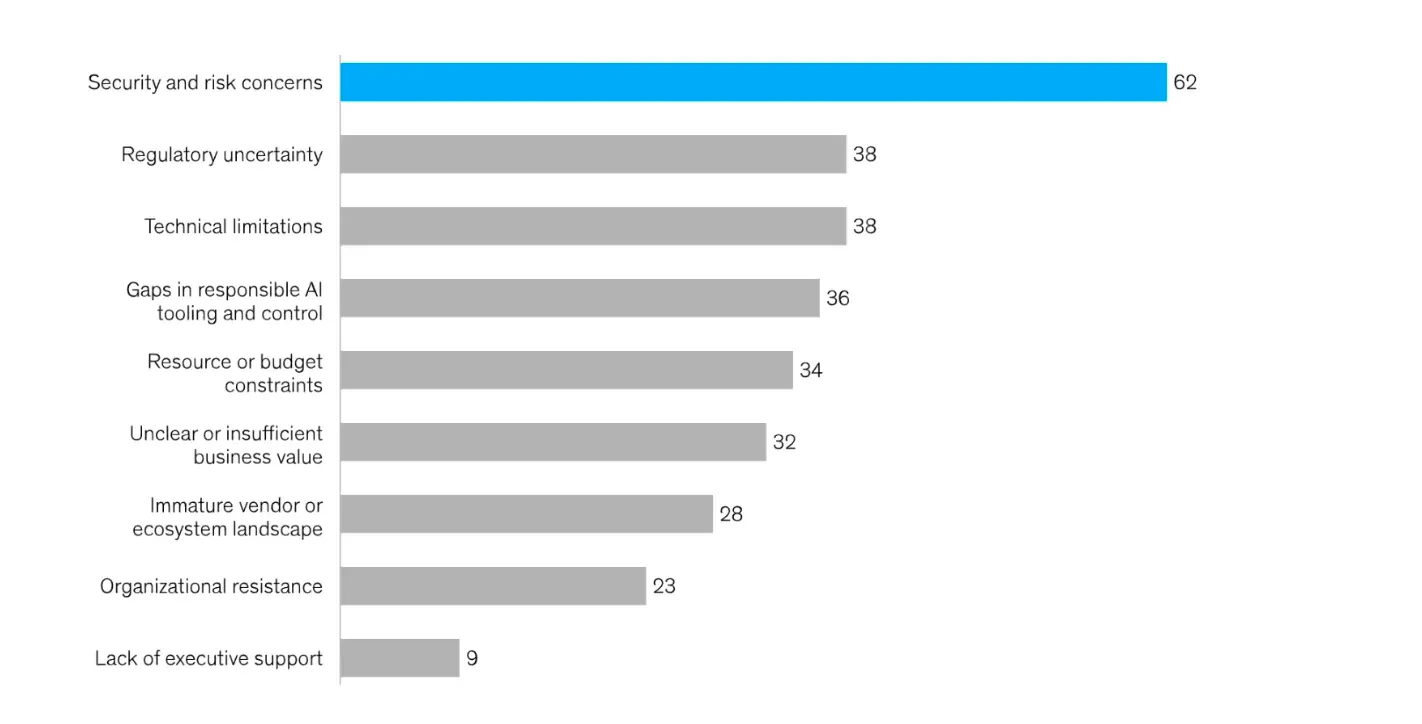
Uw bedrijf blijft juridisch en financieel verantwoordelijk voor elk gegenereerd antwoord en elke overtreding van regelgeving. Om dit risico te beheersen, moet u strikte frameworks voor verantwoorde AI invoeren. Deze technische vangrails werken als geautomatiseerde compliancefilters: ze onderscheppen en weigeren onveilige antwoorden voordat die de eindgebruikers bereiken.
Zo voert u een framework voor verantwoorde AI in
Concrete vangrails invoeren vraagt geen zes maanden onderzoek en geen nieuwe code. Teams kunnen hun workflows direct beschermen, zonder in te leveren op ontwikkelsnelheid.
Stap 1. Voer een AI-audit uit
Medewerkers gebruiken vaak niet-goedgekeurde AI-tools om e-mails op te stellen of hun taken te plannen. Strikte verboden werken niet, omdat medewerkers hun gebruik dan simpelweg verbergen. Analyseer in plaats daarvan welke tools teams gebruiken om hun werkelijke operationele behoeften te begrijpen.
Zet een korte, anonieme enquête uit waarin u teams vraagt welke AI-tools ze gebruiken om hun werk makkelijker te maken, welke data ze erin invoeren en welke tekortkomingen ze ermee opvangen.
Als u de huidige situatie begrijpt, ziet u precies waar de operationele behoeften liggen, zodat u die workflows als eerste kunt beveiligen.
Stap 2. Stel duidelijke grenzen vast
Complexe compliancebeleidsstukken van 50 pagina's worden zelden gelezen. Om datagovernance in de praktijk te laten werken, heeft u een eenvoudig systeem nodig dat iedereen vanaf de onboarding kan onthouden. Voer een stoplichtsysteem in voor dataclassificatie.
De categorie groen omvat openbare marketingcontent, open-sourcedocumentatie of algemeen sectoronderzoek. Medewerkers mogen deze vrij gebruiken in elke openbare LLM.
De categorie geel omvat interne notities, geanonimiseerde klantfeedback of operationele metrics. Deze data mogen alleen worden gebruikt in door het bedrijf gevalideerde tools die de vertrouwelijkheid van data garanderen.
De categorie rood omvat eigen broncode, gezondheidsgegevens van klanten of patiënten, financiële gegevens en persoonsgegevens (PII). Deze data mogen nooit door een openbaar commercieel model worden verwerkt.
Stap 3. Centraliseer het toegangspunt
Als u openbare AI-tools alleen verbiedt zonder een werkbaar alternatief te bieden, gaan medewerkers onvermijdelijk hun persoonlijke accounts op hun eigen apparaten gebruiken. In plaats van de toegang te blokkeren, is het veel verstandiger een betere optie te bieden.
Stel een centrale, door het bedrijf goedgekeurde gateway beschikbaar. Dat kan de overstap zijn naar de zakelijke versies van de grote LLM's, of een eenvoudig intern webportaal op basis van een private API.
Zo neemt u elke prikkel weg om de regels te omzeilen. Medewerkers krijgen de productiviteitswinst die ze zoeken en u houdt de nodige controle over uw data.
Deze drie stappen brengen geen enkel obstakel met zich mee dat uw AI-transformatie kan afremmen. Integendeel: ze helpen u een stevig fundament te bouwen dat kan meegroeien met de technologie.
Veilige AI-transformatie: de aanpak van Akveo
Bij Akveo zijn we ervan overtuigd dat de uitdaging van AI-governance vraagt om duidelijk gedefinieerde lagen voor dataafscherming in uw systeem. We hanteren een architectuurstrategie met meerdere niveaus om ervoor te zorgen dat bedrijfsdata volledig binnen beveiligde grenzen blijven.
Standaardisolatie via API's
Standaard werken we met modelleveranciers zoals Anthropic of OpenAI. Deze platforms hanteren strikte beleidsregels voor het niet bewaren van data (Zero Data Retention, ZDR) en het niet gebruiken ervan voor training. De data van uw bedrijf worden nooit gebruikt om openbare modellen te trainen. Dit is het basisniveau om functionaliteit veilig uit te rollen.
Scheiding op infrastructuurniveau
Voor organisaties met strenge eisen aan dataresidentie leiden we dezelfde modellen via AWS Bedrock of Microsoft Azure AI. Dit is geen simpele proxy: AWS en Microsoft hosten fysiek aparte kopieën van de modellen op hun eigen, geïsoleerde serverinfrastructuur.
Wanneer Claude via Bedrock draait, heeft Anthropic geen enkele toegang tot uw prompts, logs of output. De data verlaten nooit uw bestaande cloudomgeving en vallen volledig onder uw huidige cloudcomplianceafspraken. We passen deze architectuur toe voor klanten die AI inzetten in financiële dienstverlening, de zorg en de juridische sector.
Zelfgehoste implementaties
Wanneer een organisatie elke externe netwerkverbinding verbiedt, blijven zelfgehoste modellen een optie. We stellen dit echter niet voor als primaire oplossing. Lokale installaties kunnen minder goed presteren en de infrastructuurkosten verhogen. Daarom is het essentieel de haalbaarheid van deze optie zorgvuldig te beoordelen voordat u ervoor kiest.
Conclusie
AI-implementatie mislukt wanneer engineeringteams generatieve AI-modellen behandelen als gewone blokken traditionele code. Modellen zijn inherent instabiel. Governance levert de precieze technische telemetrie die nodig is om modeldrift op te sporen en het tokenverbruik af te remmen voordat het uw balans raakt.
Om van onvoorspelbare testscripts naar stabiele productie te gaan, heeft u een stevig fundament nodig. Bij Akveo bouwen we beveiligde datagrenzen die uw eigen data beschermen en tegelijk de mogelijkheden van uw software vergroten. En we staan altijd klaar om de groei van uw bedrijf te ondersteunen.
Veelgestelde vragen
Wat is AI-transformatie?
AI-transformatie is het strategische proces waarbij kunstmatige intelligentie op alle niveaus van een organisatie wordt geïntegreerd. Het verandert de manier waarop een bedrijf werkt, beslissingen neemt en waarde creëert voor klanten. Door workflows opnieuw in te richten en de vaardigheden van teams te verbeteren, maken bedrijven van hun data een centraal concurrentievoordeel voor duurzame groei.
Wat is AI-governance?
AI-governance is het geheel van regels en werkwijzen die ervoor zorgen dat een organisatie kunstmatige intelligentie veilig en verantwoord gebruikt. Het betekent duidelijke vangrails vaststellen voor dataprivacy en compliance. Met risicobeheer en transparantie winnen bedrijven het vertrouwen van gebruikers en voorkomen ze juridische en operationele problemen.
Wat zijn de grootste risico's van AI opschalen zonder vangrails op infrastructuurniveau?
Gebrek aan controle leidt tot onzichtbare datalekken wanneer medewerkers interne bestanden of klantgegevens kopiëren naar openbare, niet-goedgekeurde tools. Het vergroot ook het risico op onopgemerkte modeldrift: modellen kunnen na verloop van tijd steeds minder nauwkeurige resultaten opleveren zonder ooit een traditionele fout te geven. Tot slot veroorzaakt het kettingreacties van fouten in multi-agentsystemen. Zelfs kleine opmaak- of logische fouten tussen verbonden microservices kunnen databases corrumperen en de cloudrekening laten exploderen.