- La transformation IA échoue rarement à cause d'un modèle trop faible, mais parce que l'entreprise n'a pas de règles claires sur les données, les risques et le contrôle en production.
- Mettez en place un cadre d'IA responsable en trois étapes : auditez l'usage actuel de l'IA, définissez des limites claires pour les données (vert/jaune/rouge) et centralisez l'accès via des outils approuvés.
- Centralisez l'accès à l'IA via des outils d'entreprise approuvés, des API privées, Azure AI, AWS Bedrock ou des passerelles sécurisées similaires pour garder le contrôle sur les prompts, les journaux et les résultats.
Les initiatives d'IA en entreprise démarrent généralement avec un fort soutien de la direction et de premiers pilotes de preuve de concept qui semblent magiques. Les équipes célèbrent ces premiers succès en environnement de préproduction, persuadées bien souvent de n'être qu'à quelques semaines d'une mise en production. Quelques mois plus tard, ces pilotes sont pourtant complètement bloqués. Ils restent cantonnés aux environnements de développement et ne parviennent pas à passer en production.
La cause profonde tient rarement à un code défaillant, à une infrastructure inadaptée ou à un traitement des tokens de mauvaise qualité. Dans bien des cas, le déploiement s'enlise parce que l'équipe d'ingénierie et la direction ne disposent pas du cadre nécessaire pour piloter la solution face à un trafic réel.
La dure réalité, c'est que la transformation IA est très souvent un problème de gouvernance, et non de technologie. Votre véritable avantage concurrentiel réside dans le contrôle. Le succès dépend de la manière dont votre système gère en toute sécurité les données, la confidentialité et la conformité. Si vous faites passer votre IA à l'échelle sans garde-fous stricts, vous ne faites qu'amplifier votre risque juridique.
Dans cet article, nous abordons le rôle de la gouvernance de l'IA et partageons nos recommandations, issues de notre expérience concrète, pour garder la maîtrise de votre transformation IA.
La transformation IA n'est pas un problème technologique
Il y a cinq ans, le développement IA était réservé à une élite d'ingénieurs. Il fallait une imposante équipe de data scientists hautement diplômés, une infrastructure de serveurs sur mesure et un budget de recherche conséquent. Cette barrière à l'entrée élevée tenait la plupart des entreprises à l'écart du marché.
Cette barrière a disparu. Aujourd'hui, un seul développeur peut se connecter à une API avancée en quelques minutes. Il peut télécharger gratuitement un modèle open source de premier plan et l'exécuter en local.
Les frictions techniques ayant disparu, le goulot d'étranglement s'est déplacé. Le principal défi ne se situe plus à l'extérieur de votre entreprise. La question technique s'est transformée en véritable crise de management. Les données montrent que si les organisations modernisent rapidement leurs pipelines de données, leur encadrement structurel peine à suivre. Selon une étude de McKinsey & Company, le score moyen de maturité en IA responsable (RAI) est passé de 2,0 en 2025 à 2,3 en 2026.
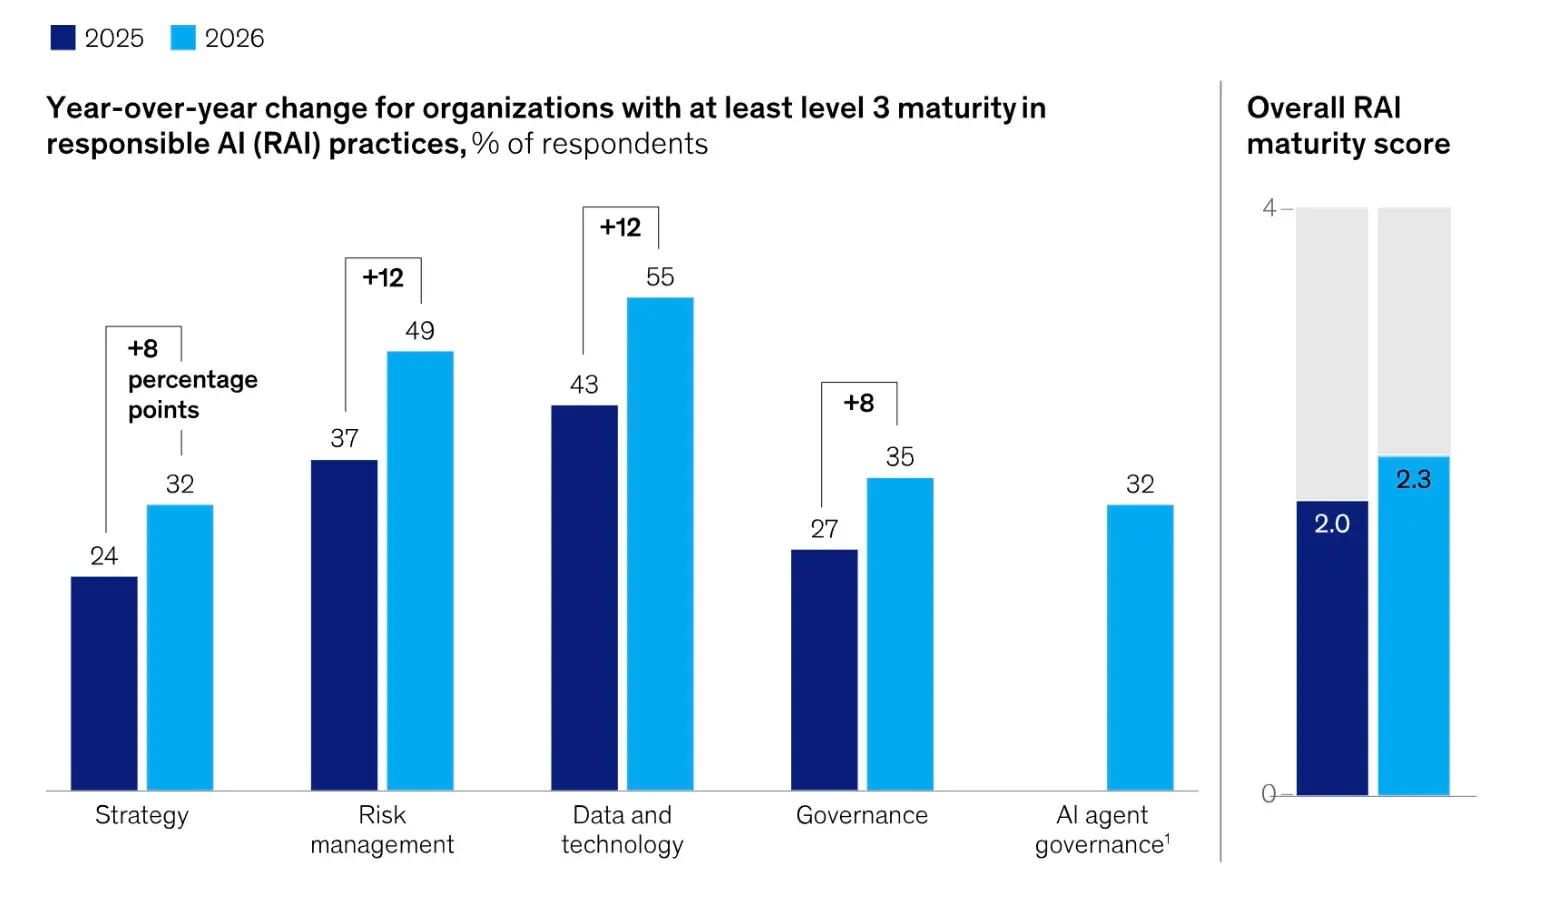
55 % des organisations ont atteint un niveau de maturité élevé dans leurs pratiques data et technologiques. En revanche, seules 35 % ont atteint une maturité équivalente en matière de gouvernance de base. C'est précisément cette asymétrie opérationnelle qui explique pourquoi les fonctionnalités d'entreprise s'enlisent juste avant leur mise en production.
Nous constatons que nos clients posent souvent la mauvaise question. Ils veulent savoir : « Est-il possible de développer cette fonctionnalité d'IA ? » La réponse est toujours oui. La technologie en est capable. Mais lorsque vous planifiez de nouvelles fonctionnalités d'IA, vous devez tenir compte des risques opérationnels cachés. Avant de mettre le moindre modèle en production, vous devez répondre à trois questions précises.
Où vont les données de notre entreprise lorsqu'un collaborateur utilise cet outil ? Si vos développeurs font transiter des requêtes non supervisées par des endpoints tiers, votre code propriétaire et les données de vos clients se retrouvent dans des journaux externes. Vous alimentez des modèles extérieurs avec votre propre propriété intellectuelle.
Qui est juridiquement responsable lorsque l'IA donne un mauvais conseil à un client ? Les modèles peuvent halluciner sous pression. Ils interprètent mal des textes complexes et peuvent inventer de fausses statistiques. Si un client engage des poursuites à cause d'un résultat automatisé erroné, la responsabilité incombe entièrement à votre entreprise, et non au fournisseur du modèle.
Comment suivre et justifier la hausse des coûts du cloud ? Les tokens semblent bon marché jusqu'à ce que vous soyez confronté à un vrai trafic de production. Sans limitation de débit explicite ni mise en cache des requêtes, un pic d'utilisation inattendu peut épuiser votre budget d'infrastructure mensuel en un week-end.
Que signifie concrètement la gouvernance de l'IA ?
De nombreux dirigeants considèrent la gouvernance de l'IA comme un frein bureaucratique qui paralyse le développement et étouffe l'innovation. Cette vision est pourtant erronée.
Voyez la gouvernance comme les freins d'une voiture de sport haute performance. Les ingénieurs ne montent pas des freins puissants pour ralentir le véhicule. Ils les installent pour que le pilote puisse négocier des virages serrés sans perdre le contrôle. Si vous construisez une voiture dotée d'un moteur surpuissant mais sans freins, vous la détruirez dès le premier tour.
La gouvernance de l'IA joue le rôle de système de freinage de votre infrastructure. Elle apporte le contrôle structurel dont votre équipe a besoin pour accélérer en toute sécurité. Pour les organisations présentes sur le marché européen, la gouvernance de l'IA devient également une obligation réglementaire avec l'AI Act européen. Ce règlement impose des obligations de gestion des risques, de transparence, de supervision humaine et de documentation selon le niveau de risque du système d'IA.
Voici ce que vous pouvez obtenir avec les bonnes approches de gouvernance de l'IA.
Visibilité opérationnelle
On ne peut pas gérer un système que l'on ne voit pas. Il est tout à fait possible qu'en ce moment même, vos collaborateurs copient des fichiers sensibles de l'entreprise et des tableaux clients dans des outils d'IA publics et gratuits. Selon le rapport de KnowBe4, environ 51 % des salariés utilisent des applications ou des outils d'IA non approuvés, en dehors des politiques internes. Ce « shadow AI » crée immédiatement des failles de sécurité.
La visibilité passe par la mise en place d'un système de contrôle centralisé. Vous devez répertorier chaque endpoint d'IA externe utilisé, surveiller quels services l'interrogent et contrôler précisément quelles données quittent le réseau de votre entreprise.
Conformité et sécurité
Les modèles fonctionnent bien dans des environnements de préproduction maîtrisés, mais se dégradent fréquemment face au trafic réel. La sécurité exige la mise en place de contrôles automatisés au niveau de l'infrastructure, qui valident les réponses du modèle avant qu'elles n'atteignent l'utilisateur final.
Votre système doit vérifier systématiquement que les réponses automatisées respectent les réglementations sectorielles, les règles internes de protection des données et la législation sur le droit d'auteur. Si un modèle hallucine une affirmation erronée, votre couche de sécurité doit automatiquement bloquer la réponse.
Maîtrise financière
La tarification au token paraît avantageuse lorsque cinq personnes testent votre outil d'IA. Mais dès que des milliers de clients l'utilisent, il devient extrêmement coûteux. Sans garde-fous techniques, vos coûts d'API augmentent de manière linéaire avec le trafic.
Pour mieux planifier et maîtriser votre budget sur le long terme, consultez notre guide détaillé sur le coût du développement IA.
L'intégralité de votre budget de calcul cloud peut être engloutie en un seul week-end par un pic d'utilisation imprévu ou une boucle de requêtes non surveillée. La gouvernance financière implique de mettre en place des limitations de débit strictes et une mise en cache des requêtes afin que vos coûts mensuels restent parfaitement prévisibles.
Les risques d'une transformation IA sans contrôle
Lorsque vous déployez des modèles sans limites au niveau de l'infrastructure, vous créez immédiatement des vulnérabilités opérationnelles. Une véritable transformation IA exige un contrôle systématique de vos pipelines de données. Sans lui, vous vous exposez à trois menaces structurelles bien distinctes.
La dérive silencieuse des modèles
Les modèles se dégradent en production à mesure que le comportement réel des utilisateurs et les schémas de données évoluent. Un logiciel classique renvoie un code d'erreur standard ou fait tomber vos serveurs. Avec un modèle d'IA, la situation est différente : il continue de fonctionner sans accroc tout en produisant des résultats de plus en plus inexacts ou hors sujet.
Une étude de 2025 sur la dégradation des systèmes d'IA conclut que la baisse de performance est un défi inhérent aux déploiements d'IA sur le long terme. Elle concerne aussi bien les modèles de machine learning classiques que les grands modèles de langage modernes.
Sans supervision en temps réel, ce phénomène passe totalement inaperçu. Votre équipe d'ingénierie ne découvre la défaillance qu'au moment où vos principaux indicateurs utilisateurs s'effondrent. C'est pourquoi la surveillance continue, la détection de dérive et la mise à jour régulière des modèles sont essentielles.
Les défaillances en cascade des systèmes multi-agents
Les systèmes d'entreprise modernes s'appuient sur plusieurs agents IA interconnectés pour exécuter des workflows complexes. Dans cette configuration, un modèle transmet sa sortie textuelle comme entrée technique directe au microservice suivant.
Si le premier modèle commet une petite erreur de formatage ou une erreur logique subtile, celle-ci s'amplifie de manière exponentielle au fil du pipeline. Toute la chaîne d'agents peut alors entrer dans des boucles infinies ou corrompre vos bases de données, faisant exploser votre facture de tokens tout en provoquant la panne de vos applications critiques.
Les risques juridiques et d'image
Lorsqu'un agent IA en contact avec la clientèle hallucine de faux tarifs ou divulgue les données personnelles d'un utilisateur, les conséquences juridiques pèsent directement sur votre bilan. Le fournisseur externe du modèle ne partage pas votre responsabilité. Ses conditions de licence entreprise le protègent entièrement de vos litiges avec vos clients finaux.
Comme le montre l'étude de McKinsey & Company, les préoccupations liées à la sécurité et aux risques, ainsi que les incertitudes réglementaires et les lacunes technologiques, figurent parmi les principaux obstacles au passage à l'échelle de l'IA agentique.
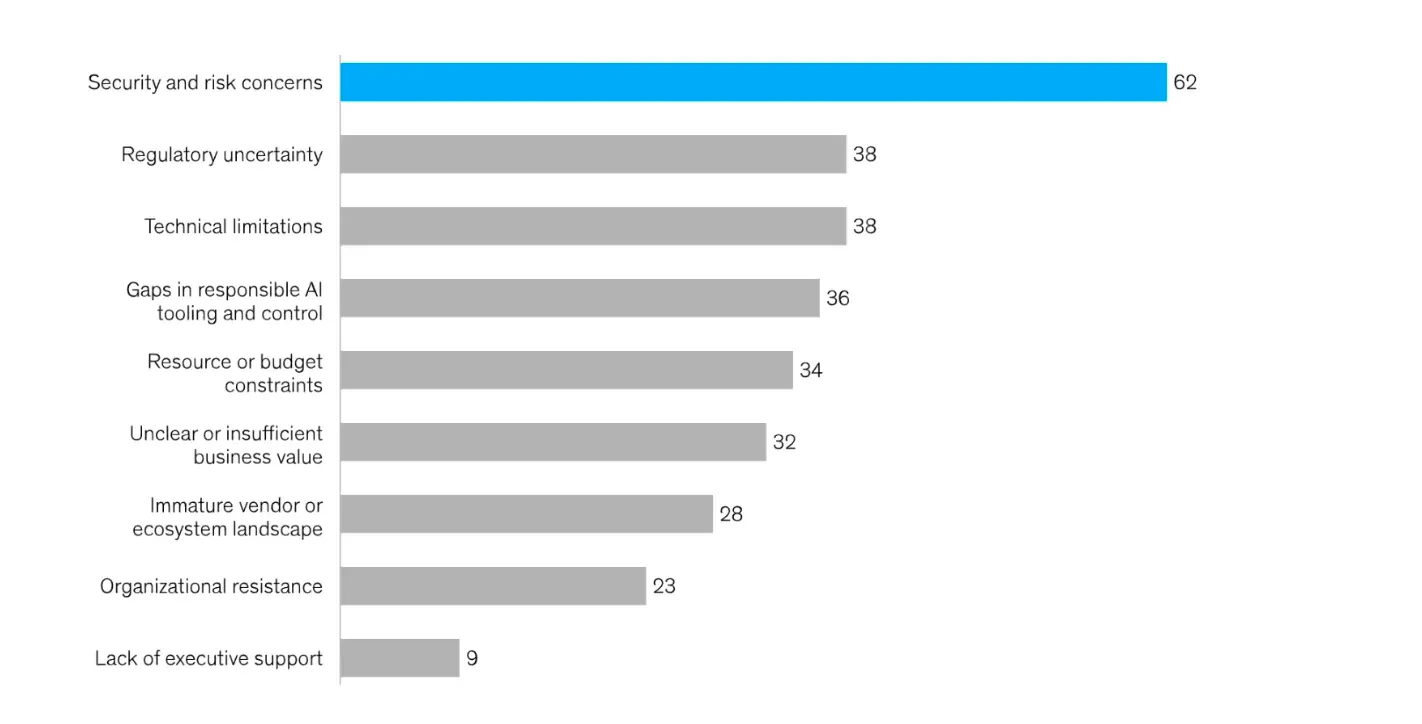
Votre entreprise reste juridiquement et financièrement responsable de chaque réponse générée et de chaque manquement à la conformité. Pour maîtriser cette exposition, vous devez mettre en place des cadres stricts d'IA responsable. Ces garde-fous techniques agissent comme des filtres de conformité automatisés : ils interceptent et rejettent les réponses non sûres avant qu'elles n'atteignent les utilisateurs finaux.
Comment mettre en place un cadre d'IA responsable
Mettre en place des garde-fous concrets ne nécessite ni six mois de recherche ni nouveau code. Les équipes peuvent sécuriser leurs workflows immédiatement, sans sacrifier leur vitesse de développement.
Étape 1. Réalisez un audit de l'IA
Les collaborateurs utilisent souvent des outils d'IA non approuvés pour rédiger des e-mails ou planifier leurs tâches. Les interdictions strictes échouent, car les salariés se contentent de cacher leur usage. Analysez plutôt les outils utilisés par les équipes afin de comprendre leurs véritables besoins opérationnels.
Lancez une enquête courte et anonyme demandant aux équipes quels outils d'IA elles utilisent pour se faciliter le travail, quelles données elles y saisissent et quels manques ces outils comblent.
Comprendre la situation actuelle vous permet de voir précisément où se situent les besoins opérationnels, afin de sécuriser ces workflows en priorité.
Étape 2. Fixez des limites claires
Les politiques de conformité complexes de 50 pages sont rarement lues. Pour que la gouvernance des données soit appliquée, il vous faut un système simple que chacun peut retenir dès son intégration. Mettez en place un système de classification des données de type feu tricolore.
La catégorie verte couvre les contenus marketing publics, la documentation open source ou les études sectorielles générales. Les collaborateurs peuvent les utiliser librement dans n'importe quel LLM public.
La catégorie jaune comprend les notes internes, les retours clients anonymisés ou les indicateurs opérationnels. Ces données ne peuvent être utilisées que dans des outils validés par l'entreprise et garantissant la confidentialité des données.
La catégorie rouge regroupe le code source propriétaire, les données de santé des clients ou des patients, les données financières et les données à caractère personnel (DCP). Ces données ne doivent jamais transiter par un modèle commercial public.
Étape 3. Centralisez le point d'accès
Si vous interdisez simplement les outils d'IA publics sans proposer d'alternative viable, les collaborateurs finiront inévitablement par utiliser leurs comptes personnels sur leurs propres appareils. Plutôt que de bloquer l'accès, il est bien plus judicieux de proposer une meilleure option.
Mettez à disposition une passerelle centralisée et approuvée par l'entreprise. Cela peut consister à passer aux offres entreprise des principaux LLM ou à mettre en place un portail web interne simple, alimenté par une API privée.
Vous supprimez ainsi toute incitation à contourner les règles. Les collaborateurs bénéficient du gain de productivité qu'ils recherchent, et vous conservez le contrôle nécessaire sur vos données.
Ces trois étapes n'introduisent aucun obstacle susceptible de ralentir votre transformation IA. Bien au contraire : elles vous permettent de bâtir des fondations solides, capables d'évoluer au rythme de la technologie.
Une transformation IA sécurisée : l'approche d'Akveo
Chez Akveo, nous sommes convaincus que relever le défi de la gouvernance de l'IA passe par la mise en place de couches de confinement des données clairement définies au sein de votre système. Nous déployons une stratégie d'architecture à plusieurs niveaux pour garantir que les données de l'entreprise restent entièrement dans des périmètres sécurisés.
Isolation standard via API
Par défaut, nous nous appuyons sur des fournisseurs de modèles comme Anthropic ou OpenAI. Ces plateformes appliquent des politiques strictes de non-conservation des données (Zero Data Retention, ZDR) et de non-utilisation pour l'entraînement. Les données de votre entreprise ne servent jamais à entraîner des modèles publics. C'est le niveau de base pour déployer des fonctionnalités en toute sécurité.
Séparation au niveau de l'infrastructure
Pour les organisations soumises à des règles strictes de résidence des données, nous faisons transiter les mêmes modèles par AWS Bedrock ou Microsoft Azure AI. Il ne s'agit pas d'un simple proxy : AWS et Microsoft hébergent physiquement des copies distinctes des modèles sur leur propre infrastructure de serveurs isolée.
Lorsque Claude est exécuté via Bedrock, Anthropic n'a aucun accès à vos prompts, journaux ou résultats. Les données ne quittent jamais votre périmètre cloud existant et relèvent entièrement de vos accords de conformité cloud actuels. Nous déployons cette architecture pour des clients qui mettent en œuvre l'IA dans les services financiers, la santé et le secteur juridique.
Déploiements auto-hébergés
Lorsqu'une organisation interdit toute connexion réseau externe, les modèles auto-hébergés restent une option. Nous ne la proposons toutefois pas comme solution principale. Les installations sur site peuvent entraîner des performances moindres et augmenter les coûts d'infrastructure. C'est pourquoi il est essentiel d'évaluer soigneusement la faisabilité de cette option avant de la retenir.
Conclusion
La mise en œuvre de l'IA échoue lorsque les équipes d'ingénierie traitent les modèles d'IA générative comme de simples blocs de code traditionnels. Les modèles sont intrinsèquement instables. La gouvernance fournit la télémétrie technique précise nécessaire pour détecter la dérive des modèles et stopper la consommation de tokens avant qu'elle n'affecte votre bilan.
Pour passer de scripts de test imprévisibles à une production stable, vous avez besoin de fondations solides. Chez Akveo, nous construisons des périmètres de données sécurisés qui protègent vos données propriétaires tout en augmentant la capacité de vos logiciels. Et nous sommes toujours prêts à accompagner la croissance de votre entreprise.
Questions fréquentes
Qu'est-ce que la transformation IA ?
La transformation IA est le processus stratégique d'intégration de l'intelligence artificielle à tous les niveaux d'une organisation. Elle change la façon dont une entreprise fonctionne, prend ses décisions et crée de la valeur pour ses clients. En repensant leurs workflows et en faisant monter leurs équipes en compétences, les entreprises font de leurs données un avantage concurrentiel central pour une croissance durable.
Qu'est-ce que la gouvernance de l'IA ?
La gouvernance de l'IA désigne l'ensemble des règles et des pratiques qui garantissent qu'une organisation utilise l'intelligence artificielle de manière sûre et responsable. Elle suppose de définir des garde-fous clairs en matière de confidentialité des données et de conformité. Grâce à la gestion des risques et à la transparence, les entreprises gagnent la confiance des utilisateurs et évitent les écueils juridiques et opérationnels.
Quels sont les principaux risques d'un passage à l'échelle de l'IA sans garde-fous au niveau de l'infrastructure ?
Le manque de contrôle entraîne des fuites de données invisibles lorsque des collaborateurs copient des fichiers internes ou des données clients dans des outils publics non approuvés. Cette situation accroît également le risque de dérive silencieuse des modèles : ceux-ci peuvent produire des résultats de moins en moins précis au fil du temps sans jamais déclencher d'erreur classique. Enfin, elle provoque des défaillances en cascade dans les systèmes multi-agents. Même de petites erreurs de formatage ou de logique entre microservices connectés peuvent corrompre des bases de données et faire exploser la facture cloud.